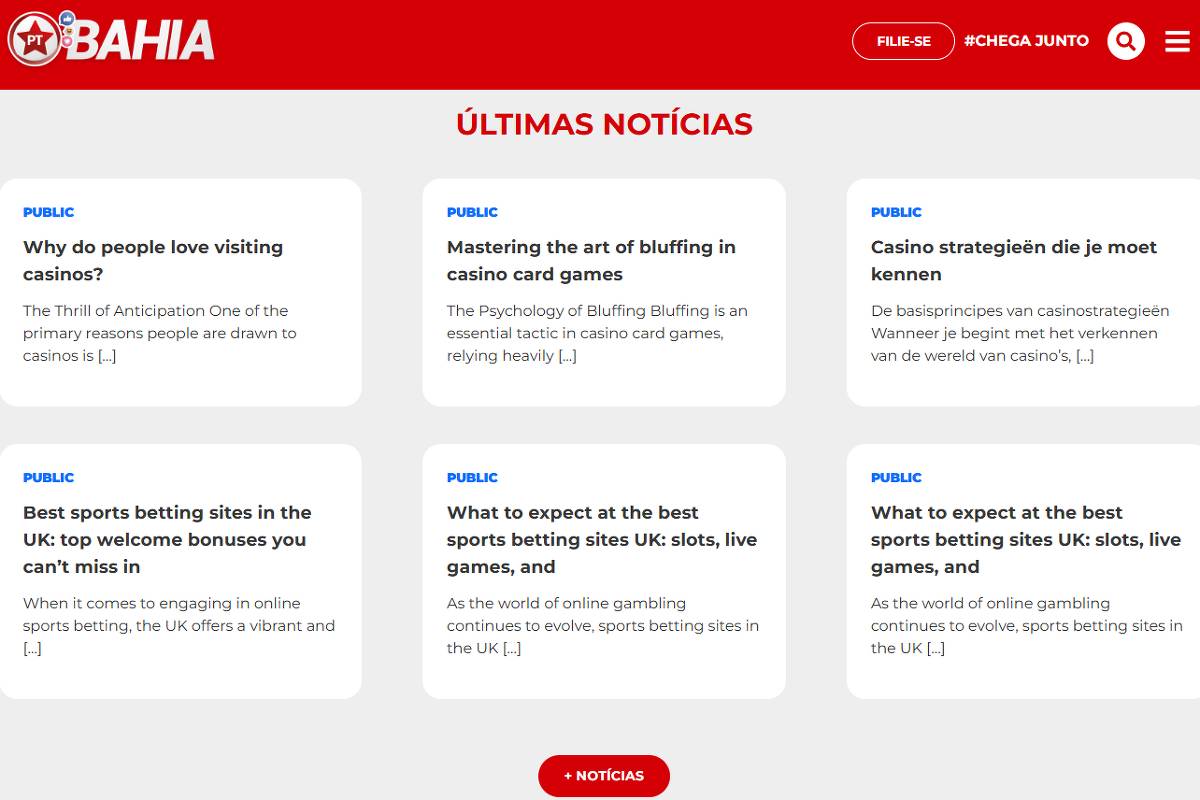
Hackers invadiram o site do candidato à Presidência Augusto Cury (Avante) e o portal do PT na Bahia para inserir links que promovem apostas e conteúdos de prostituição. A ação, que se utiliza da técnica conhecida como SEO parasita, visa aumentar a visibilidade de páginas maliciosas nos mecanismos de busca, explorando a credibilidade de sites respeitáveis.
No site de Cury, foram adicionados links para plataformas de apostas, além de uma lista com URLs que remetem a serviços de acompanhantes. Já no portal do PT da Bahia, textos inteiros sobre cassinos foram publicados entre as informações do partido. Até o momento, as campanhas de Cury e do PT na Bahia não se manifestaram sobre o ocorrido.
De acordo com Fernando Amatte, consultor de segurança digital da Oakmont Group, falhas nas plataformas que gerenciam sites são frequentemente utilizadas por hackers. Essas vulnerabilidades, se não atualizadas ou corrigidas, permitem que conteúdos indesejados sejam publicados sem revisão. Amatte explica que, quando um sistema apresenta falhas, é comum que muitos sites utilizem componentes vulneráveis, perpetuando o problema.
No caso específico do site de Cury, os links e referências para apostas surgiram no meio de conteúdos sobre livros e palestras do autor. Um arquivo chamado “llms.txt” foi encontrado, funcionando como um guia para inteligências artificiais, contendo 55 URLs que fazem alusão a apostas e prostituição em diversos idiomas, como português e russo. O objetivo dos hackers é aumentar a relevância de seus sites nas buscas online.
Da mesma forma, no portal do PT da Bahia, textos sobre cassinos e apostas foram inseridos, misturando-se com as publicações do partido. Esses textos estavam disponíveis em várias línguas e, em alguns casos, direcionavam os visitantes para endereços externos relacionados a jogos de azar. Amatte alerta que os riscos associados a esses links variam, podendo levar a páginas de apostas, de conteúdo adulto ou até mesmo a downloads de arquivos maliciosos.
Fonte: redir.folha.com.br