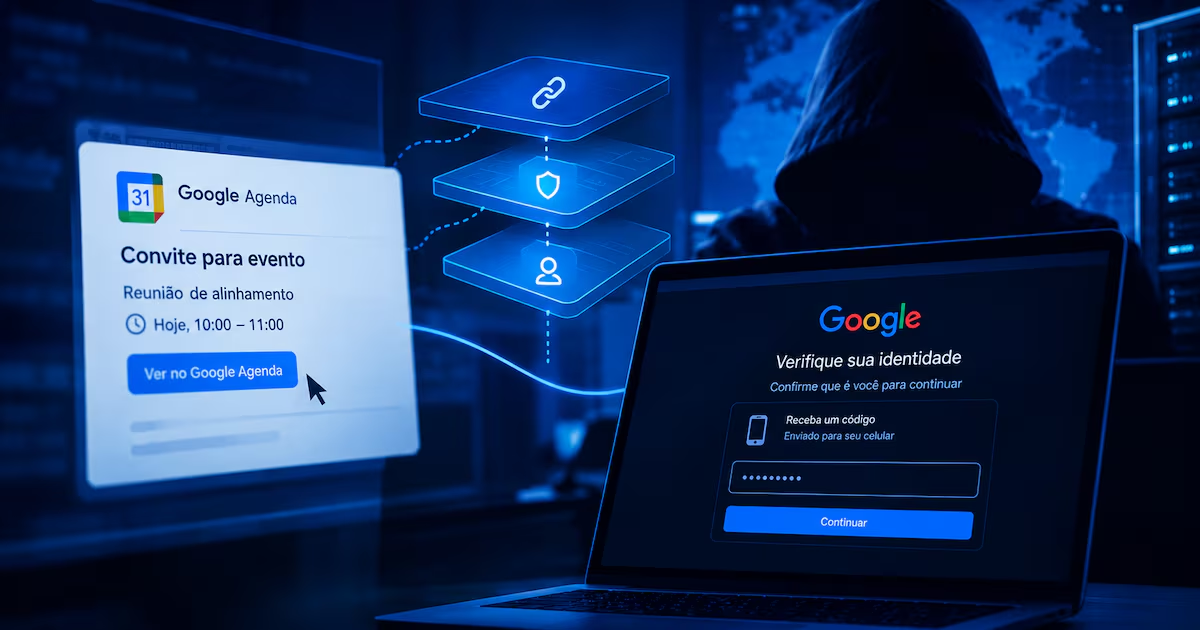
Uma nova campanha de ciberataques, chamada "Operação CloudFire", tem mostrado uma técnica sofisticada para driblar a autenticação de dois fatores (MFA) entre usuários corporativos. Identificada em agosto pela equipe da Material Security, a estratégia utiliza convites do Google Agenda e uma estrutura em três camadas para evitar sistemas de segurança.
O relatório técnico revelado pela empresa aponta que o sucesso do ataque se deve à combinação de redirecionadores legítimos, desafios de segurança reais e um proxy reverso dinâmico. Esses elementos precisam operar em conjunto e em tempo real para burlar os mecanismos de defesa.
O esquema se divide em três camadas para maximizar a eficácia do golpe:
-
Camada de Isca: Os convites são enviados via cópia oculta (BCC) ou de contas comprometidas que já tinham contato com a vítima. Os links não direcionam diretamente para sites maliciosos, mas utilizam redirecionadores do Google, o que confunde os sistemas de segurança.
-
Camada de Defesa: Os links contêm tokens que ativam uma interface de monitoramento e passam por páginas de verificação, utilizando o Cloudflare Turnstile. Essa abordagem faz com que os sistemas de segurança classifiquem o tráfego como legítimo.
- Camada de Coleta: Após a verificação, a página é gerada dinamicamente no navegador da vítima, dificultando a detecção por rastreadores. Nesse ponto, o invasor intercepta o processo de login do Google.
Uma vez que a vítima insere sua senha e confirma a autenticação, o sistema encaminha esses dados para a plataforma oficial, permitindo que o invasor capture a sessão do usuário sem levantar suspeitas.
Os cibercriminosos têm mostrado habilidade em substituir rapidamente componentes comprometidos, utilizando múltiplos registradores e domínios recém-criados. Essa estratégia, aliada à dependência de serviços em nuvem e certificados automatizados, facilita a criação de novas infraestruturas após bloqueios.
As equipes de segurança enfrentam desafios significativos, pois métodos tradicionais de mitigação, que se concentram na reputação de domínios, não são suficientes. O uso do Google Agenda como vetor inicial ignora os filtros convencionais de e-mail.
Dado que o roubo de sessões permite acesso irrestrito a e-mails e dados sensíveis, especialistas recomendam que organizações adotem respostas automáticas e ágeis. A meta ideal é auditar logs e revogar sessões em menos de uma hora, minimizando o risco de vazamento de informações confidenciais.
Para mais detalhes sobre a Operação CloudFire, acesse o link abaixo.