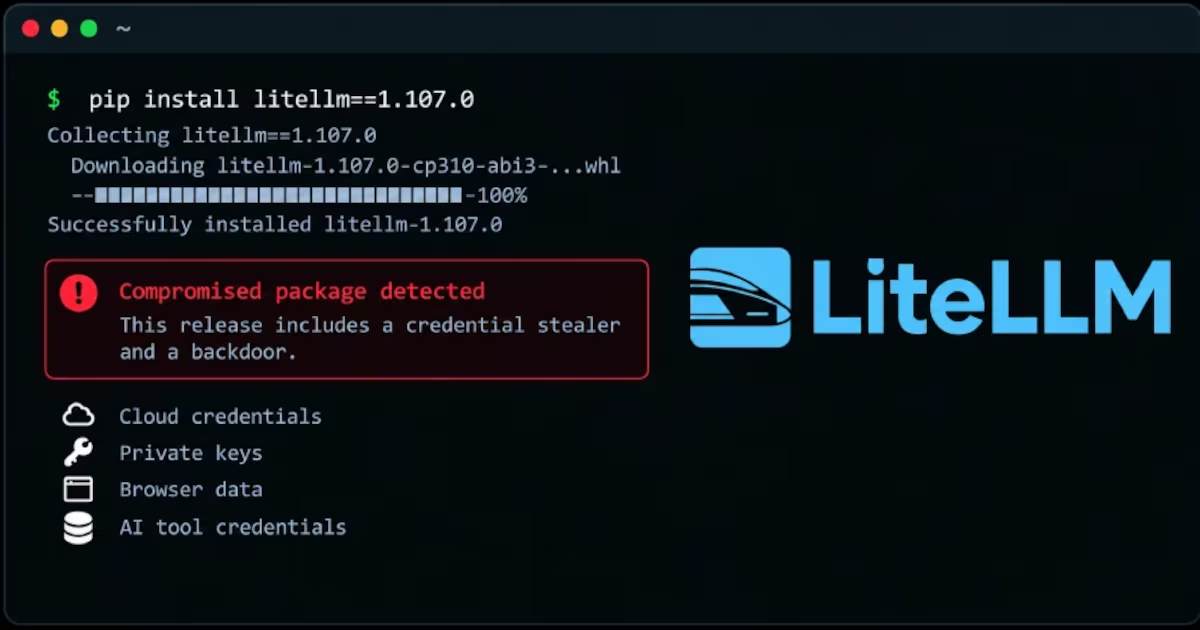
Um ataque à cadeia de suprimentos comprometeu a versão 1.107.0 do pacote Python LiteLLM, gerando um sério incidente de segurança no ecossistema de inteligência artificial. A ameaça foi inicialmente detectada por pesquisadores da Upwind, com colaborações de empresas como SafeDep, Socket e StepSecurity, e resultou na disseminação de códigos maliciosos que podiam roubar chaves de API, credenciais de nuvem e dados de navegadores.
A equipe do LiteLLM tratou o incidente como prioridade máxima e iniciou uma investigação aprofundada. Segundo Oliver Jensen, diretor de segurança da empresa, os cibercriminosos conseguiram acessar senhas de três engenheiros no GitHub, permitindo que eles rodassem o sistema de atualizações da empresa para instalar o código malicioso.
O software contaminado foi disponibilizado em repositórios oficiais, atingindo milhões de usuários. O vírus atua automaticamente ao iniciar o sistema de programação Python, mesmo que a biblioteca LiteLLM não tenha sido usada anteriormente. Ele utiliza arquivos de inicialização automática para operar duas cargas principais: uma coleta dados pessoais e corporativos, enquanto a outra mantém uma conexão com um repositório externo para baixar novas instruções.
Pesquisadores da StepSecurity detalharam que o primeiro payload do malware, denominado privcollect, é responsável pela coleta de credenciais, enquanto o segundo cria um processo em segundo plano que verifica o repositório a cada hora.
Devido à gravidade do incidente, medidas rápidas foram implementadas. A plataforma PyPI removeu a versão comprometida e os repositórios de contêineres eliminaram as imagens afetadas. Especialistas discutem a necessidade de uma verificação mais rigorosa da procedência dos códigos.
Os usuários que baixaram a versão 1.107.0 devem considerar seus ambientes como vulneráveis. As recomendações incluem a instalação da versão segura anterior, 1.106.2, e a troca imediata de todas as chaves de acesso, tokens de nuvem e credenciais que possam ter sido expostas.
Fonte: www.estadao.com.br