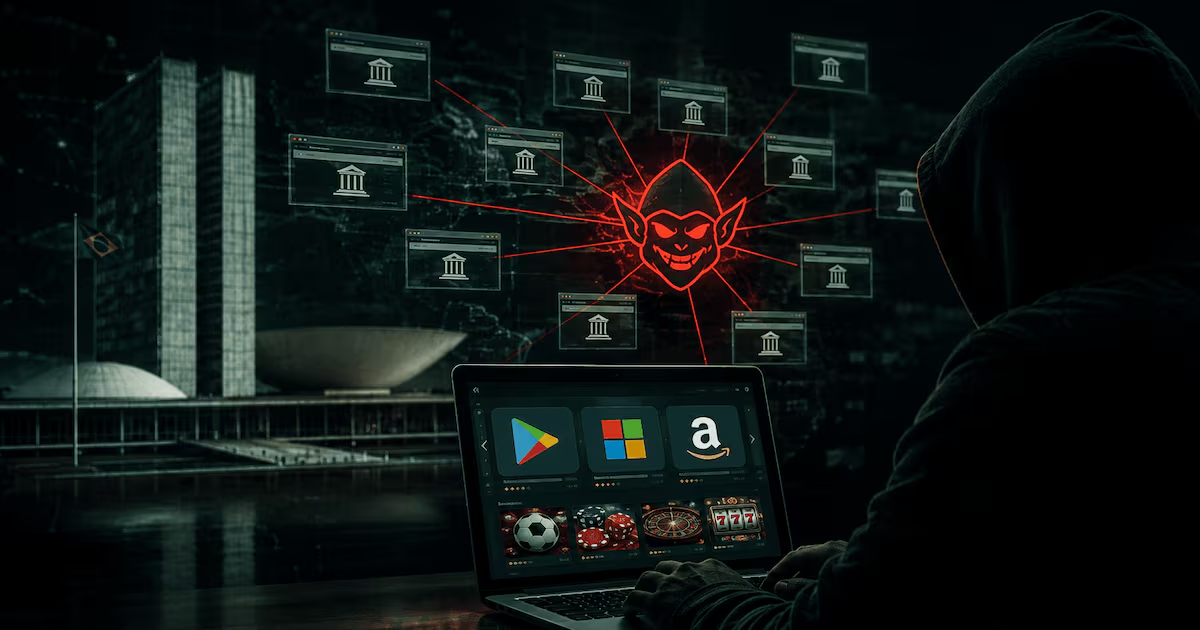
Um grupo de cibercriminosos de origem chinesa invadiu servidores de órgãos públicos no Brasil, com o objetivo de implementar um esquema internacional de apostas online. Utilizando a credibilidade dos domínios com a extensão “.gov.br”, os invasores manipulam resultados em motores de busca como o Google, redirecionando usuários para sites fraudulentos que imitam grandes varejistas.
As invasões afetaram diversas instituições, incluindo um ministério, uma agência federal, assembleias legislativas e várias prefeituras. O alerta foi emitido pelo pesquisador Amit Yardeni, da Check Point Research. O grupo, denominado “Gambling Goblin”, opera desde meados de 2025 e possui conexões com o coletivo “Earth Berberoka”, conhecido por ataques relacionados a jogos de azar.
Em resposta, o Gabinete de Segurança Institucional da Presidência da República (GSI/PR) afirmou que até o momento não houve notificações de vazamento de dados de cidadãos ou servidores. O centro responsável, o CTIR Gov, destacou que identificar os invasores é um processo complicado, e que cada incidente é tratado pelas equipes de TI dos órgãos afetados.
Segundo o CERT.br, os primeiros casos de comprometimento de sites governamentais foram detectados em dezembro de 2023. Desde então, a entidade tem notificado administradores sobre as vulnerabilidades, mas não pode intervir diretamente na infraestrutura técnica.
Os golpistas exploram a confiança em domínios governamentais para redirecionar usuários para páginas que simulam lojas reconhecidas, como Google Play e Amazon. Essas páginas são projetadas para parecer legítimas, com avaliações e comentários falsos, e têm como objetivo principal promover apostas esportivas.
Os especialistas alertam que o comprometimento de um site governamental pode ter um alcance maior do que se imagina, ampliando as fraudes para um público vasto. Além das apostas, a estrutura pode ser adaptada para disseminar vírus e programas maliciosos.
A investigação aponta que o Brasil é o principal alvo dos golpistas, que também atuam em versões adaptadas para outros idiomas e criam novos endereços diariamente para evitar bloqueios. Historicamente, o país tem sido associado a grupos de cibercriminosos especializados em trojans bancários, e a campanha do Gambling Goblin ressalta o potencial de exploração no mercado de apostas online.
Para mitigar as invasões, especialistas recomendam que as equipes de TI realizem auditorias em seus servidores, removendo arquivos suspeitos e atualizando senhas, uma vez que o grupo se aproveita de vulnerabilidades conhecidas.
Fonte: www.tecmundo.com.br